本記事には広告(アフィリエイトリンク)を含みます。
クラウドサービスを使い始めたら、まず確認すべきことがあります。個人情報の管理義務は、クラウド事業者に丸投げできません。
2024年、日本企業で発生した情報セキュリティインシデントは121件。個人情報の漏洩件数は約2,164万件に上りました(サイバーセキュリティクラウド社調査、確認日:2026-08-27)。
特に中小企業はセキュリティ対策のルール整備が39.2%にとどまり(IPA「2024年度中小企業情報セキュリティ実態調査」)、まだ十分とは言えない状況です。
個人情報保護法のクラウド利用時の義務
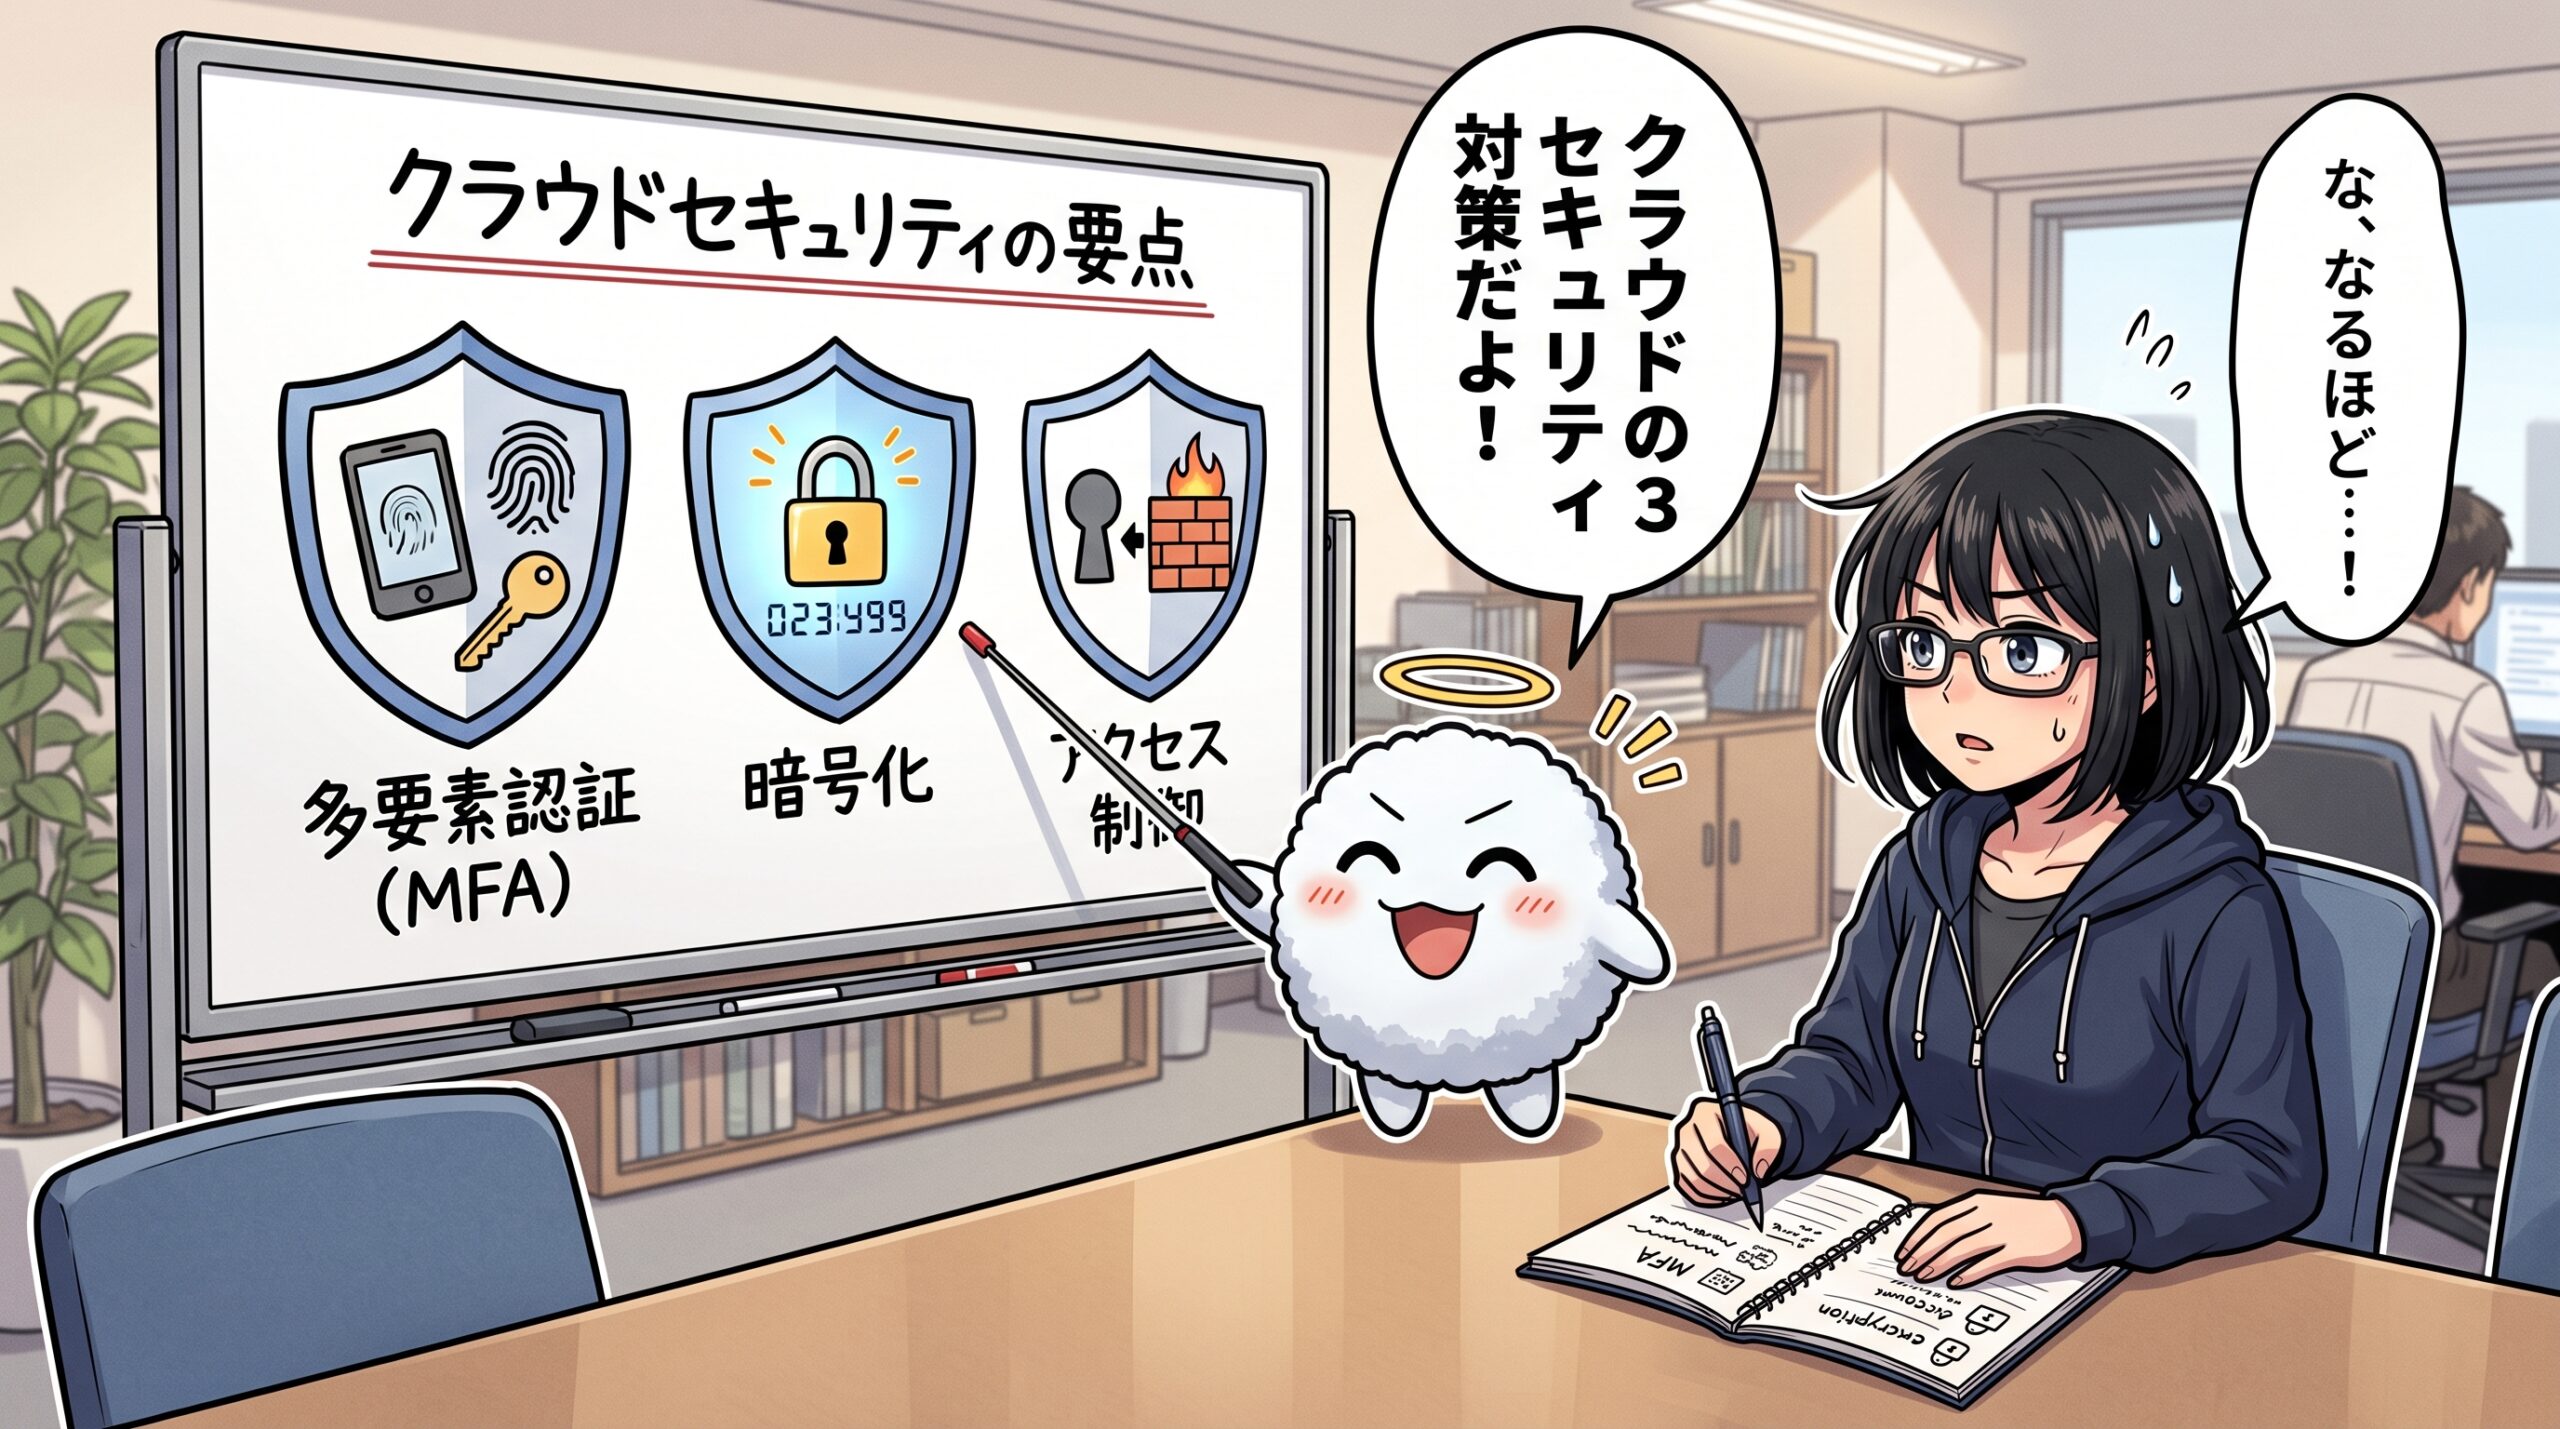
クラウドを使えば、個人情報は自社サーバーの外に出ます。そのとき、どんな義務が生じるかを正しく理解してください。
委託先管理義務が発生するケース
個人情報保護法では、クラウド事業者がデータにアクセスできる構成の場合、「委託」として取り扱われます。委託先への監督義務が発生します。
反対に、AWSやGCPのように規約でアクセスを技術的に制限し、クラウド事業者がデータにアクセスできない構成の場合は、第三者提供に該当せず、監督義務は原則不要です。
使っているクラウドサービスの利用規約を確認して、事業者がデータにアクセスできる設定かどうかを調べてください。
漏洩時の72時間報告義務
2022年4月の法改正で「努力義務」から「法的義務」に変わりました。以下4つのいずれかに該当する場合、72時間以内に個人情報保護委員会へ速報を提出しなければなりません。
- 1,000人超の個人情報漏洩
- 要配慮個人情報の漏洩(病歴・障害・犯罪歴等)
- 不正アクセスによる漏洩
- 財産被害のおそれがある事案(クレジットカード情報等)
報告義務違反は行政指導・勧告の対象です。命令不履行には罰則が適用されます。
クラウドサービス利用時の主なリスクと事例
📊 クラウドサービス利用における情報漏洩リスクと対策
多要素認証(MFA)
不正ログインを99%防御
データ暗号化
AES-256標準で保護
アクセス制御
最小権限の原則を徹底
クラウドへの不正アクセスが原因となるインシデントは2024年全体の61.1%を占めます(前述調査より)。人為的ミスが27.3%、ランサムウェア感染が6.6%です。
中小企業に直接関係する事例
2023年6月:社労士向けSaaSへのランサムウェア攻撃
エムケイシステム社の社労士向けクラウドサービスがランサムウェア攻撃を受け、約700万人分の個人データに漏洩のおそれが生じました。クラウド事業者が保守用IDでデータにアクセスできる構成では、利用している事業者側にも委託先監督義務が問われる可能性があります(出典:フォレンジック24、確認日:2026-08-27)。
士業や介護事業者でこのタイプのSaaSを使っている場合、今すぐ利用規約を確認してください。
なぜ中小企業が狙われやすいのか
大手企業に比べ、セキュリティ対策のルール整備率が低い。そこがサプライチェーン攻撃の入口になります。2024年のIPA調査では、サイバーインシデントを受けた中小企業の68.5%が「取引先に影響があった」と回答しています。
中小企業向け実践チェックリスト(IPA第4.0版準拠)
IPAは2026年3月に「中小企業の情報セキュリティ対策ガイドライン第4.0版」を公開しました。セキュリティ6か条に「バックアップを取ろう!」が新たに追加されています。
(出典:IPA ガイドライン第4.0版プレスリリース、https://www.ipa.go.jp/pressrelease/2025/press20260327.html、確認日:2026-08-27)
【契約・選定前】のチェック項目
- クラウド事業者がデータにアクセスできる構成か確認する
- 利用規約に漏洩時の通知・報告義務条項があるか確認する
- 再委託の有無と再委託先を確認する
- データ保管国(日本国内か海外か)を確認する
- ISO 27001等のセキュリティ評価の取得状況を確認する
【契約締結時】のチェック項目
- 個人データの安全管理措置の実施内容を契約・覚書に明記する
- 漏洩時の委託先から委託元への即時報告義務を盛り込む
- 再委託先への監督義務を契約に規定する
【運用中・定期確認】のチェック項目
- 定期的なセキュリティ対策状況を継続して確認する(初期選定時だけでは不十分)
- 従業員へのクラウド利用ルールを周知・研修する
- どのクラウドに何のデータがあるかを定期的に棚卸しする
- 新しいSaaS導入時に個人データ取扱いをチェックするフローを整備する
- バックアップを定期取得して復旧テストを実施する
【漏洩時対応体制】のチェック項目
- 社内規程(体制・報告義務判定基準・タイムライン)を整備する
- 担当者の役割分担(IT担当・管理部門・経営層・広報)を明文化する
- 年1回、机上訓練を実施する(架空の漏洩事例で72時間タイムラインをシミュレートする)
業種別の注意点
📚 情報セキュリティ対策におすすめの書籍・ツール
介護施設、士業、製造業では、それぞれ追加で意識すべき点があります。
介護施設
介護施設には「医療・介護関係事業者における個人情報の適切な取扱いのためのガイダンス」(令和8年4月1日最終改正、個人情報保護委員会・厚生労働省策定)が適用されます。
クラウドを含む外部保存の場合、委託先選定時に安全管理措置が法第23条と同等かを検証する義務があります。実地確認が必要なケースもあります。
また、2025年8月に開設された「介護情報基盤ポータルサイト」ではインターネット回線を利用した情報連携が想定されており、多要素認証(2FA)の導入が強く推奨されています(出典:CBパートナーズ、確認日:2026-08-27)。
士業(税理士・弁護士・社会保険労務士等)
士業事務所は顧客の機密情報・要配慮個人情報を大量に取り扱います。使っている会計ソフトや顧客管理ツールで、クラウド事業者がデータにアクセスできる構成かどうかを優先的に確認してください。
アクセスできる場合は、委託先として監督義務を履行する必要があります。各士業団体の守秘義務規程とクラウド利用の関係については、各士業団体の見解も確認してください(要確認)。
製造業
2024年の統計では、製造業はインシデント件数全業種1位(24.8%)、個人情報漏洩件数全業種2位(約840万件)です(サイバーセキュリティクラウド調査、確認日:2026-08-27)。
中小製造業では、発注元の大手メーカーからセキュリティ対策を要請されるケースが増えています。IPA調査では1割強が要請経験ありと回答しています。対策が不十分だと取引継続のリスクになります。
2026年個人情報保護法改正で変わること
2026年7月10日に改正法が成立し、7月17日に公布されました。施行は公布から2年以内(2028年7月16日まで)に政令で定められた日となります(要確認:2026年8月27日時点で政令未確定)。
クラウド利用に直接関係する主な変更点は以下のとおりです。
委託管理ルールの再設計
「指示に従って機械的に処理するだけの委託先」(SaaSベンダー等)については、個人情報保護法第4章の一般義務が原則免除となる方向です。これにより委託元(中小企業)の責任がより明確になります。
具体的には、既存のSaaS契約書に「目的外利用禁止」の条項があるかを確認する必要があります。
課徴金制度の導入
違反に対する課徴金制度が導入されます。重大な違反行為への対応が強化される方向です。
施行令・ガイドライン改正での確定内容を、施行前に個人情報保護委員会(https://www.ppc.go.jp/)の公式情報で再確認してください。
よくある質問(FAQ)
⚠️ 情報漏洩発生時の報告義務フロー(個人情報保護法改正対応)
Q1. 小さな会社でも72時間報告義務はかかりますか?
はい。個人情報取扱事業者であれば企業規模にかかわらず義務の対象です。特に要配慮個人情報(病歴・障害情報等)を扱う介護事業者は注意が必要です。
Q2. 無料のクラウドサービス(Googleドライブ等)に個人情報を入れても大丈夫ですか?
事業として利用する場合は個人情報保護法の対象になります。利用規約を確認し、データへのアクセス構成と委託先管理の義務が発生するかを判断してください。
Q3. IPAのガイドラインはどこで入手できますか?
IPA公式サイト(https://www.ipa.go.jp/security/sme/list.html)から無料でダウンロードできます。「5分でできる!情報セキュリティ自社診断」も同サイトで公開されています。
Q4. クラウド事業者が海外の場合はどうすれば良いですか?
データ保管国とその国の法令(例:米国のCLOUD Act)への対応が必要です。改正個人情報保護法の施行後は、保護措置の文書化が求められる方向です。施行前に最新ガイドラインを確認してください。
Q5. 漏洩が起きてしまった場合、まず何をすればよいですか?
発覚後すぐに経営層へ報告し、ログを保全してください。72時間以内の個人情報保護委員会への速報が法的義務です。事前に弁護士や社労士との連絡体制を整えておくと、緊急時の対応が早くなります。
まとめ
クラウドを使う中小企業に必要な対策は3つです。
- 利用規約を確認する: クラウド事業者がデータにアクセスできる構成かを判定する
- 契約に漏洩報告義務を盛り込む: 72時間以内報告のための社内体制も整備する
- IPAガイドライン第4.0版を活用する: 無料ツールで自社の対策水準を診断する
クラウドの利便性を安全に享受するために、まず今日使っているサービスの利用規約を1つ確認してみてください。
参考情報源
- 個人情報保護委員会(公式):https://www.ppc.go.jp/(確認日:2026-08-27)
- IPA 2024年度中小企業情報セキュリティ実態調査:https://www.ipa.go.jp/security/reports/sme/sme-survey2024.html(確認日:2026-08-27)
- IPA 中小企業の情報セキュリティ対策ガイドライン第4.0版プレスリリース:https://www.ipa.go.jp/pressrelease/2025/press20260327.html(確認日:2026-08-27)
- IPA 中小企業向けセキュリティ対策リスト:https://www.ipa.go.jp/security/sme/list.html(確認日:2026-08-27)
- サイバーセキュリティクラウド 企業インシデント調査レポート2024:https://www.cscloud.co.jp/news/press/202503318003/(確認日:2026-08-27)
- 個人情報保護委員会・医療介護ガイダンス:https://www.ppc.go.jp/personalinfo/legal/iryoukaigo_guidance/(確認日:2026-08-27)
- CBパートナーズ・介護情報基盤の概要:https://www.cb-p.co.jp/column/19060/(確認日:2026-08-27)
- フォレンジック24・2025年最新版情報漏洩事例:https://www.forensic24.com/blog/forensics/20250218/3542/(確認日:2026-08-27)
- インターネットプライバシー研究所・2026年改正個人情報保護法:https://jtrustc.co.jp/knowledge/hogohou-kaisei-2601/(確認日:2026-08-27)

⚡ FXの注文を止めない|XServer VPS for FX プレミアム
FX自動売買・EA運用の安定稼働にはVPSが必須です。XServer VPS for FX プレミアムはリソース保証型で他ユーザーの影響を受けない専有環境を提供。東京リージョンの低レイテンシで24時間稼働できます。AI予測シグナルを逃さない環境を整えましょう。

📩 新着記事をメールでお届けします
AI・介護・DX・補助金の最新情報を無料でお届け。いつでも解除できます。