本記事には広告(アフィリエイトリンク)を含みます。
サイバー攻撃は、もはや大企業だけの問題ではありません。 IPA(情報処理推進機構)の2024年度調査によると、サイバーインシデントの被害を受けた中小企業の被害額は平均73万円、復旧までの期間は平均5.8日に達しています。警察庁の統計では、2025年のランサムウェア被害226件のうち143件(6割超)が中小企業でした。
「うちは狙われる規模じゃない」という認識は危険です。本記事では、中小企業がすぐに実践できるサイバー攻撃対策を5つのステップで解説します。介護施設・建設業・小売業・飲食業など、どの業種にも対応できる内容です。
- 中小企業が狙われる理由と最新の被害統計(2024〜2026年)
- ランサムウェア・フィッシング・不正アクセス、主要な攻撃手口
- 今日から始められる5つの対策ステップ
- 被害が出てしまったときの初動対応手順
- セキュリティ対策の費用を補助金でまかなう方法
なぜ中小企業が狙われるのか:2026年の現状
⚠️ なぜ中小企業が狙われるのか:2026年の現状 — 注意すべきポイント
中小企業がサイバー攻撃の標的になりやすい理由は3つあります。まず、大企業と比べてセキュリティ投資が手薄であること。次に、大企業のサプライヤーとして個人情報や機密情報にアクセスできる立場にあること。そして、対応体制が整っておらず攻撃が成功しやすいこと。
IPA 2024年度調査では、62.6%の中小企業が過去3期でセキュリティ投資を行っていません。その理由として最多だったのは「必要性を感じない」(44.3%)。しかし被害企業の70%が「取引先に影響を与えた」と回答しており、自社だけの問題では収まらないのが現実です(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」、確認日: 2026-09-02)。
主な攻撃手口3つ
IPA調査による不正アクセス被害企業(n=419)の攻撃手口は次の通りです。
| 攻撃手口 | 割合 |
|---|---|
| 脆弱性を突かれた(ソフトウェア・機器の未更新) | 48.0% |
| ID・パスワードの詐取(フィッシング等) | 36.8% |
| 取引先・委託先経由での侵入 | 19.8% |
特に「脆弱性を突かれた」が約半数を占める点は見逃せません。OSやVPNのアップデートを怠ることが、被害の最大の入口になっています。
5つの対策ステップ
📋 5つの対策ステップ — ポイント整理
対策は「難しいこと」からではなく「効果の高いもの」から始めてください。以下の5ステップは、コストと手間のバランスを考えて優先順位をつけています。
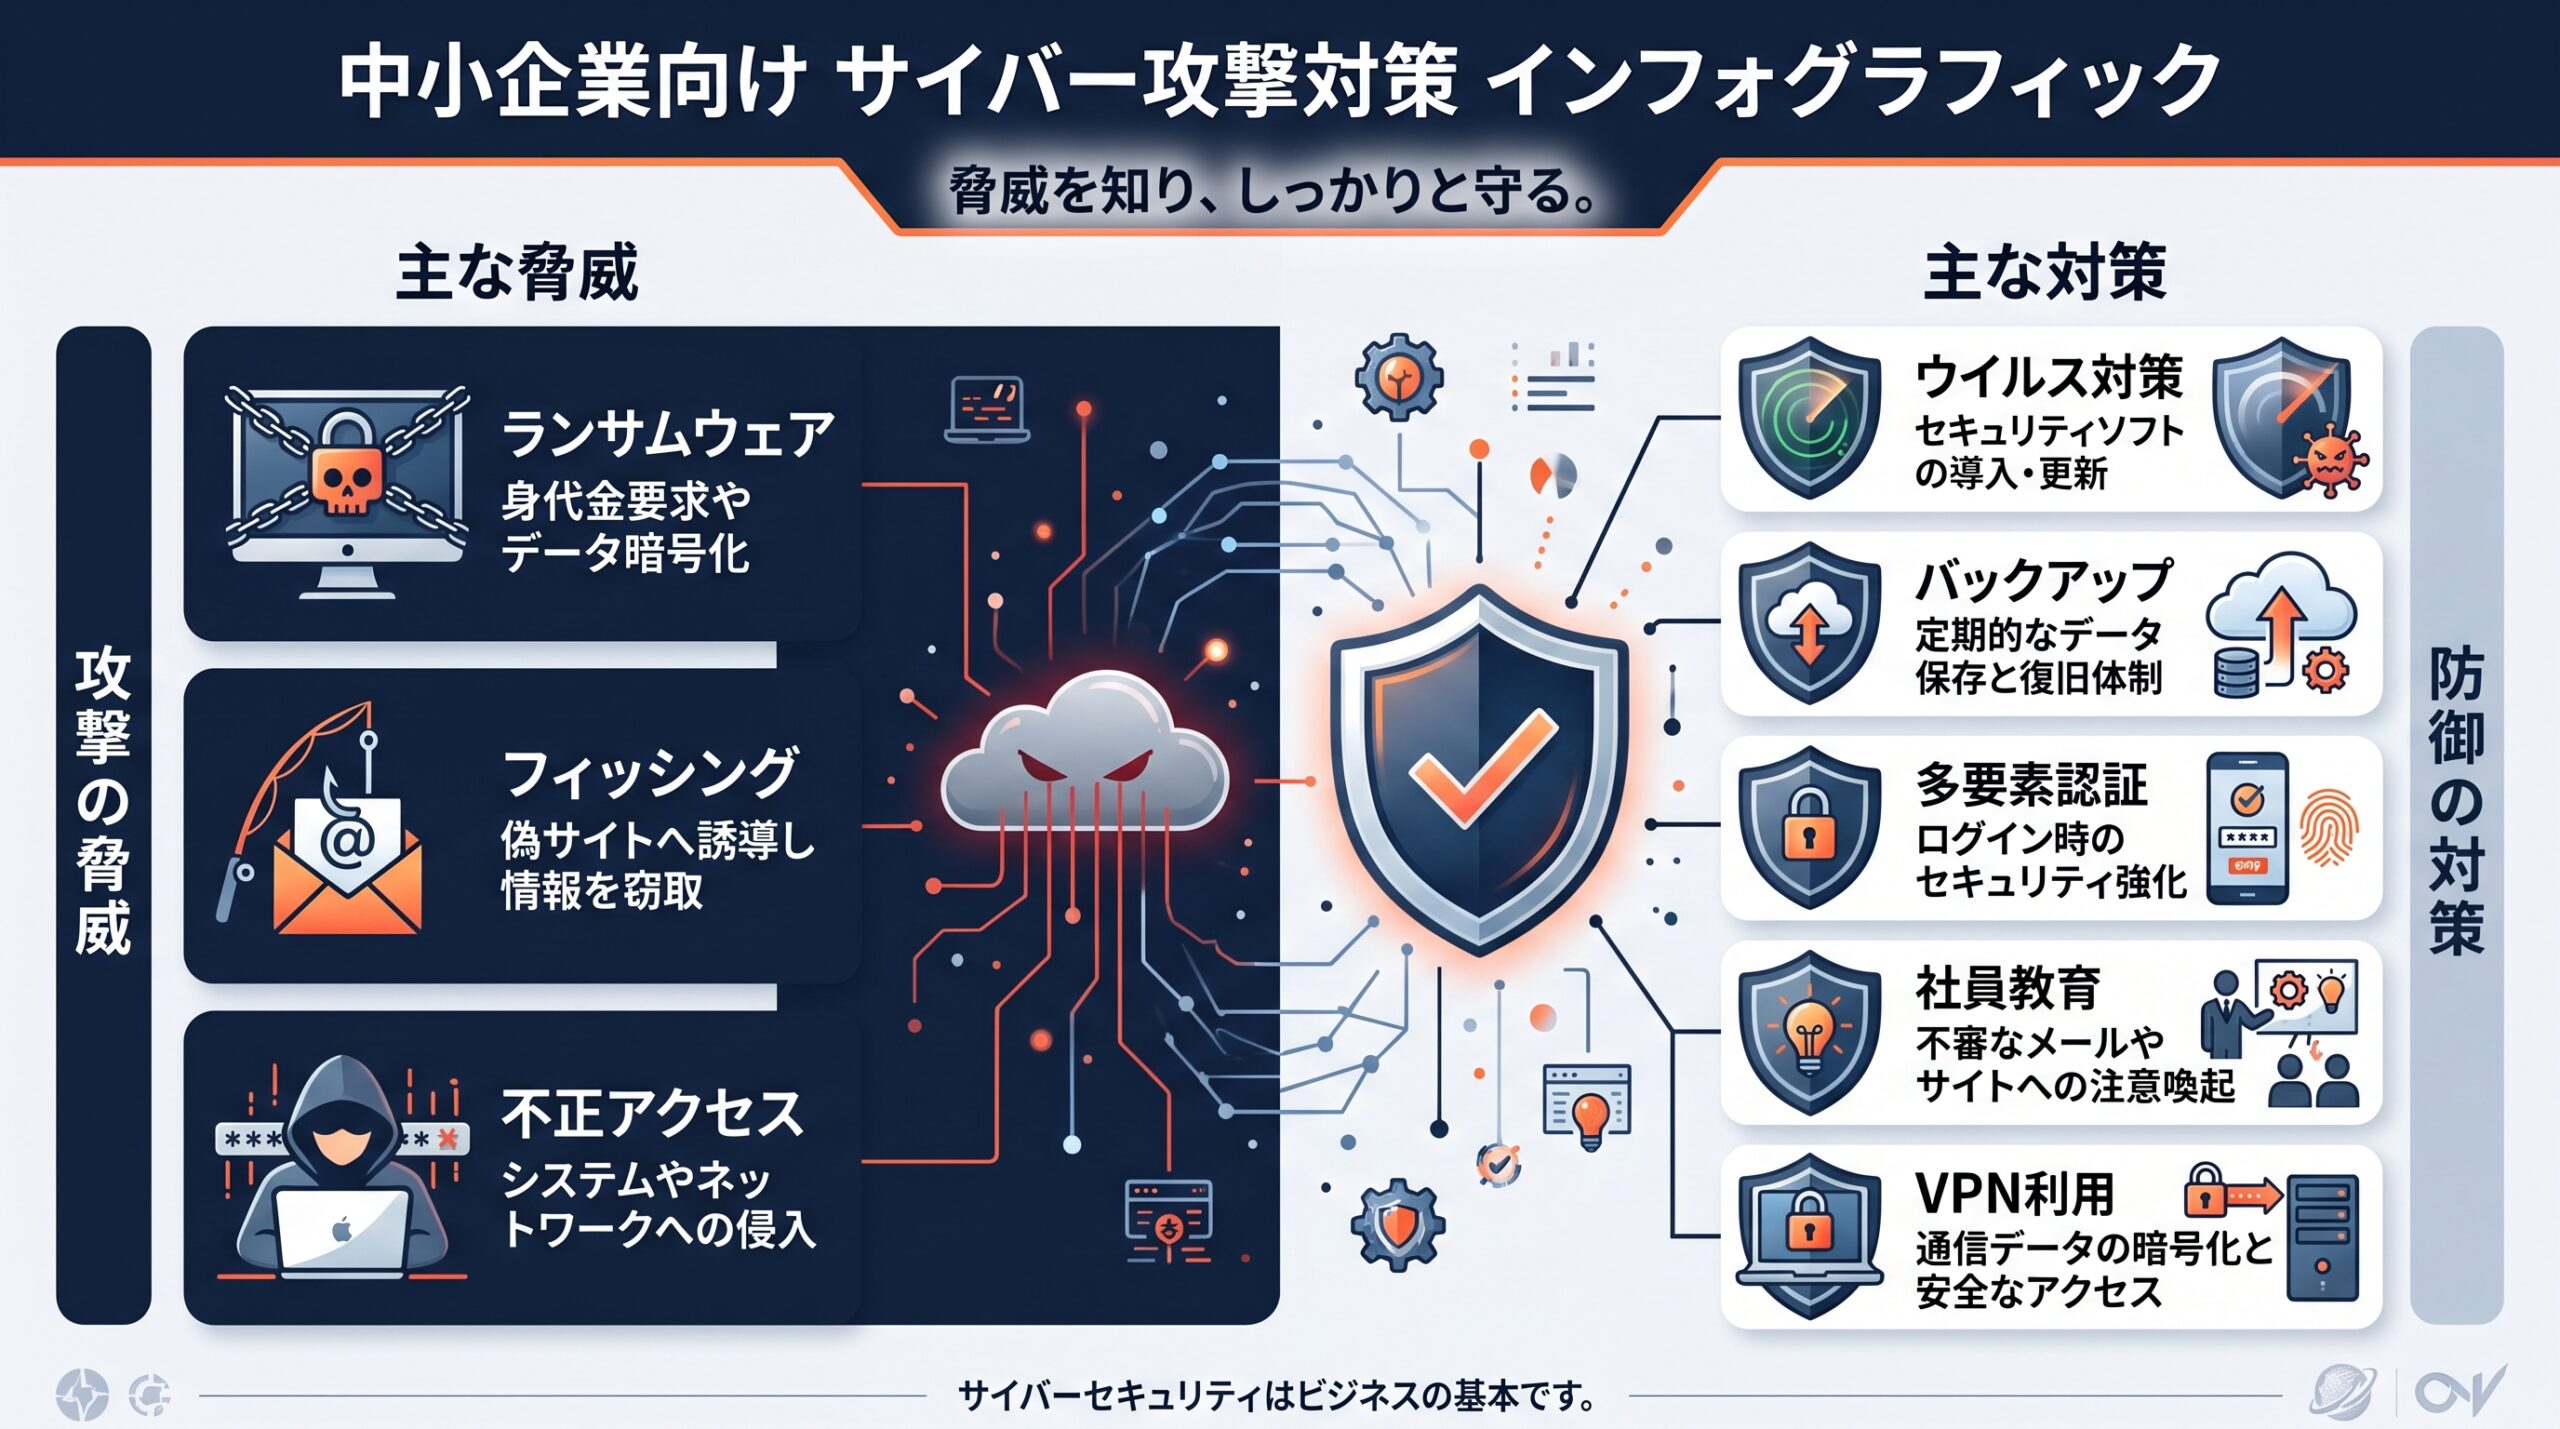
🛡️ 中小企業のサイバー攻撃対策 5ステップロードマップ
ステップ1:OSと機器を常に最新状態に保つ
最も費用対効果が高い対策です。WindowsやMacのOSアップデート、業務で使うソフトウェアのパッチ適用を自動化してください。特にVPN機器は脆弱性が攻撃の入口になりやすく、ファームウェアの更新を怠ると侵入経路になります。
建設業では現場管理ツール、介護事業所では介護記録ソフトなど、クラウドサービスの更新通知も必ず対応しましょう。「忙しいから後で」が最大のリスクです。
ステップ2:多要素認証(MFA)を全サービスに設定する
ID・パスワードだけの認証は、今や安全とはいえません。フィッシングで盗まれたパスワードでも、スマートフォンへのワンタイムコード確認が加わると侵入を防げます。
設定の優先順位:メール(Gmail・Microsoft 365)→ クラウドストレージ(OneDrive・Google Drive)→ VPN → 経営管理システムの順で設定してください。多くのサービスは設定画面の「セキュリティ」から5分で有効化できます。
ステップ3:3-2-1バックアップルールを実践する
ランサムウェアに感染してデータを暗号化されても、バックアップがあれば身代金を払わずに復旧できます。「3-2-1ルール」とは次の通りです。
- 3コピー: 元データ+バックアップ2本
- 2種類のメディア: 例えばクラウド+外付けHDD
- 1つはオフライン: ネットワークに接続していない場所に保管
介護事業所では利用者情報、小売業では受注・在庫データ、建設業では設計図面が対象になります。「バックアップを取っているだけ」では不十分です。ランサムウェアはネットワーク経由でバックアップも暗号化します。オフライン保管が必須です。
ステップ4:フィッシング対策の社員教育
「請求書が届きました。こちらをクリックしてください」「宅配便が不在でした」——こうした偽メールは年々巧妙になっています。フィッシング被害は社員1人の操作ミスが会社全体の被害につながります。
月1回、以下の3点を社内で共有するだけでも効果があります。
- 不審なメールのリンク・添付ファイルを開かない
- 送信者アドレスのドメインを確認する(@amazon.co.jp と @amazon-support.com は別物)
- 不審に思ったら一人で判断せず担当者に連絡する
ステップ5:インシデント対応手順を事前に決める
「もし感染したら」という手順を事前に文書化しておくと、パニックを防げます。IPAが公開する「中小企業のためのセキュリティインシデント対応の手引き」(IPA公式、確認日: 2026-09-02)が参考になります。
ランサムウェアに感染した場合の初動は「感染端末のLANケーブルを抜く・Wi-Fiをオフにする・電源は切らない(フォレンジック調査に必要なメモリ情報が消えるため)」が基本です。この3点だけでも社員全員に周知しておきましょう。
対策費用を補助金でまかなう方法
📋 対策費用を補助金でまかなう方法 — ポイント整理
セキュリティ対策の費用は、補助金の対象になる場合があります。2025年度のIT導入補助金には「セキュリティ対策推進枠」が設けられており、セキュリティソフトやVPN機器の導入費用が補助対象でした(次回公募時も類似制度の設置が見込まれます)。
また、中小企業庁の「デジタル化・AI導入補助金」でも、情報セキュリティ関連のSaaSが対象経費になります。デジタル化・AI導入補助金の第1次締切は2026年9月29日です。
関連記事:中小企業のクラウドサービス利用時の情報漏洩対策【2026年版】
よくある質問(FAQ)
Q1. 小さな会社でも本当にサイバー攻撃の標的になりますか?
なります。警察庁の2025年統計では、ランサムウェア被害226件のうち6割超(143件)が中小企業でした。「規模が小さいから狙われない」という認識は誤りです。むしろ対策が手薄なため、攻撃が成功しやすいと判断されます(出典: 警察庁ランサムウェア被害統計、確認日: 2026-09-02)。
Q2. バックアップはどのくらいの頻度で取ればいいですか?
業種によりますが、毎日バックアップを取ることが推奨されます。会計データや顧客情報は毎日変更が加わるため、週1回では直近1週間分のデータを失うリスクがあります。クラウドサービス(OneDrive・Google Driveなど)の自動バックアップ機能を活用すると手間がかかりません。
Q3. フィッシングメールを受け取ったらどうすればいいですか?
開かずに削除してください。リンクをクリックしたり添付ファイルを開いたりした場合は、すぐに社内の担当者またはIT管理者に報告してください。自分だけで解決しようとせず、早期に組織的に対応することが重要です。
Q4. セキュリティ対策ソフト(ウイルス対策ソフト)だけで十分ですか?
十分ではありません。ウイルス対策ソフトはあくまで「知られている脅威」への対策です。最新のランサムウェアやゼロデイ攻撃には対応しきれないケースがあります。OS更新・多要素認証・バックアップの組み合わせが不可欠です。
Q5. サイバー攻撃を受けたことに気づかない場合はありますか?
あります。標的型攻撃では、侵入後に数週間〜数か月かけて内部情報を収集してから攻撃するケースがあります。「パソコンが少し重くなった」「見覚えのないプロセスが動いている」といった変化に気づいたときは、セキュリティ専門家に相談してください。
参考情報源
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」(確認日: 2026-09-02): https://www.ipa.go.jp/pressrelease/2024/press20250214.html
- IPA セキュリティ対策ポータル(確認日: 2026-09-02): https://www.ipa.go.jp/security/
- IPA「ここからセキュリティ!」(確認日: 2026-09-02): https://www.ipa.go.jp/security/kokokara/
- 警察庁 ランサムウェア被害統計2025(確認日: 2026-09-02): https://next-action.co.jp/ceoblog/92170/(IPA10大脅威報告引用)
🛡️ 企業・法人のセキュリティ対策には ESET HOME セキュリティシリーズ
個人情報保護法対応やサイバー攻撃対策で注目される総合セキュリティソフトです。ウイルス対策・フィッシング詐欺ブロック・ランサムウェア防御を1本でカバー。介護施設・中小企業でも導入しやすい価格帯で、複数デバイスをまとめて保護できます。AI活用時の情報漏洩リスクを最小化したい事業者に最適です。

🛒 楽天市場で業務効率化グッズ・書籍をまとめてお得に
AI・DX推進・補助金活用に役立つ書籍やオフィス用品が楽天市場で揃います。楽天カード決済でポイント還元率アップ。楽天銀行・楽天証券と合わせて使う楽天経済圏で、資産形成コストを実質削減できます。

📩 新着記事をメールでお届けします
AI・介護・DX・補助金の最新情報を無料でお届け。いつでも解除できます。