本記事には広告(アフィリエイトリンク)を含みます。
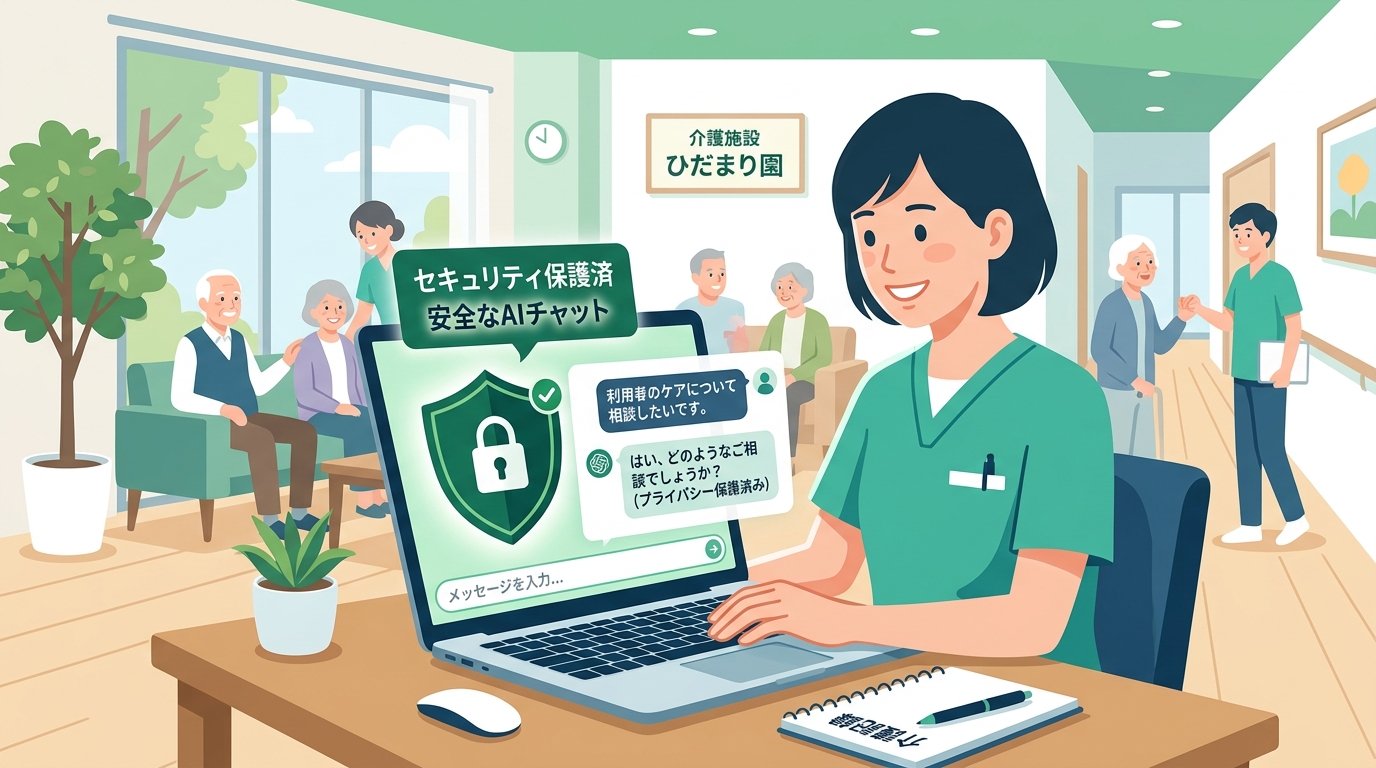
ChatGPT社内ルールが「未整備」の企業は約63%に上ります。 一方、実際に業務で活用している施設は55%を超えており、「使っているがルールがない」という危険な状態が介護現場でも広がっています。
介護施設ではご利用者様の個人情報・要介護認定情報・バイタルデータなど、漏洩したら取り返しのつかない情報を日常的に扱います。 ChatGPTを安全に使うためのルールづくりは、情報管理責任者だけでなく施設長・管理者が率先して取り組むべき課題です。
介護施設でChatGPT社内ルールが必要な3つの理由
① 要配慮個人情報を日常的に扱うリスクの大きさ
介護施設が保有する「要配慮個人情報」には、ご利用者様の氏名・住所・介護認定情報・疾患名・服薬記録・精神状態が含まれます。これらは個人情報保護法で特別な保護が義務づけられており、第三者のAIサービスへの入力は本人の同意なしに「第三者提供」に該当する可能性があります。
② AIによる情報の学習・漏洩リスク
無料のChatGPTを「モデル改善設定オン」のまま使用すると、入力したプロンプトがOpenAIのAI学習データに使われる可能性があります。つまり、ご利用者の個人情報が学習データになりうるということです。
③ ルール違反が職員ではなく施設の責任になる
「知らなかった」は通用しません。個人情報保護法上の管理責任は事業者にあります。 万が一職員が誤って個人情報を入力し漏洩が発生した場合、行政処分・損害賠償のリスクは施設が負います。
絶対に入力してはいけない情報(介護施設向けリスト)
以下を施設のルールとして明文化し、全職員に周知してください。
🚫 入力禁止(絶対NG)
| 情報種別 | 具体例 |
|---|---|
| ご利用者の個人情報 | 氏名・住所・電話番号・生年月日 |
| 要配慮個人情報 | 要介護度・疾患名・服薬情報・精神状態・虐待被害歴 |
| 家族情報 | ご家族の連絡先・緊急連絡先リスト |
| 認証情報 | パスワード・システムIDログイン情報 |
| 未公開の法人情報 | 未発表の事業計画・内部トラブル情報 |
| 契約・財務情報 | 利用者との契約書内容・施設の未公開財務データ |
⚠️ 入力前に必ず匿名化が必要な情報
| 情報種別 | 匿名化の方法 |
|---|---|
| 介護記録 | 氏名を「A様」等に置換し、年齢は「80代女性」等に変換 |
| 申し送り文書 | 固有名詞を全て記号・略称に変換してから入力 |
| ケアプラン素材 | 本人特定できる情報をすべて削除・汎化してから入力 |
| 採用面接記録 | 候補者名・詳細スペックを除外してから入力 |
「匿名化すれば安心」ではありません。 複数の情報を組み合わせると個人が特定される「再識別リスク」があるため、匿名化後も最小限の情報のみを入力することが原則です。
ChatGPT社内ルール6項目テンプレート
以下をベースに、施設の実情に合わせてカスタマイズしてください。
ルール1: 利用可能なAIツールの指定
施設として認めるAIサービスを明示します。
当施設が業務利用を認めるAIサービス: [ChatGPT(ChatGPT Business/Enterpriseプラン限定)、または○○サービス]
上記以外のAIサービスへの業務情報の入力を禁止します。
ルール2: 入力禁止情報の明示
前節の「入力禁止リスト」を別紙として添付し、全職員が参照できるようにします。
ルール3: 生成結果の確認プロセス
AIが生成した文書(介護記録・ケアプラン案・申請書等)は、
必ず担当職員が内容を確認・修正してから使用すること。
AIの回答を無確認でそのまま使用することを禁止します。
ルール4: アカウント管理ルール
・AIサービスのアカウントは個人で作成・管理すること(共有アカウント禁止)
・多要素認証(MFA)を必ず設定すること
・業務用AIアカウントには業務メールアドレスのみを使用すること
ルール5: 著作権・知的財産の取り扱い
・AIが生成した文章には著作権の帰属が不明確な場合があります
・外部公開する文書(ウェブサイト・チラシ等)にAI生成コンテンツを使用する場合は
  管理者の承認を得てください
ルール6: 違反時の対応
・ルール違反を発見した場合は、速やかに[情報管理責任者]に報告すること
・個人情報の誤入力が判明した場合は、即時に[担当窓口]へ報告し、
  個人情報保護法に基づく対応(本人通知・監督機関への届出)を行う
3層セキュリティ構造の構築手順
ChatGPTの安全な運用には「道具の設定」「アカウントの強化」「組織の統制」の3層が必要です。
ChatGPTのモデル改善利用をオフに設定。法人プラン推奨。
多要素認証(MFA)必須・パスワードポリシー設定・退職者の即時削除。
利用ログ可視化・定期監査・インシデント対応フローの整備。
第1層: データコントロール設定(AIツール側)
ChatGPTには「モデルの改善に利用しない」設定があります。
設定手順: 1. ChatGPTにログイン → 右上のアイコン →「設定」 2. 「データコントロール」→「全員のモデルを改善する」をオフ
ChatGPT BusinessやEnterpriseプランでは、この設定がデフォルトでオフになっています。 個人情報を扱う介護施設では、有料の法人プランの導入を強く推奨します。
第2層: アカウント強化
- 多要素認証(MFA)の必須化: パスワード漏洩時の不正ログインを防ぐ
- パスワードポリシーの設定: 8文字以上、英数字記号の組み合わせ、90日ごとの変更
- 退職者アカウントの即時削除: 退職当日に権限を無効化するフローを作成
第3層: 組織統制
- 利用ログの可視化: ChatGPT Enterpriseでは管理者が利用状況を確認できます
- 定期監査: 月1回、使用状況を管理者がレビュー
- インシデント対応フロー: 情報漏洩発生時の報告・対処フローを事前に作成
職員への研修プログラムの作り方
ルールを作っても周知されなければ意味がありません。 以下の3段階で研修を実施します。
フェーズ1: 初期研修(全職員対象・30分)
研修内容:
1. AIが個人情報を学習するリスクの説明(具体的な事例を使う)
2. 入力禁止情報リストの読み合わせ
3. 匿名化の方法を実演
4. ルール違反の報告先と対応フローの確認
研修後はテスト(5問程度)を実施し、理解度を確認します。
フェーズ2: 活用事例共有(月1回・15分)
「うまくいった使い方」を職員間で共有します。
共有テンプレート例:
・使った業務: ○○の文書作成
・入力した内容(匿名化済み): 「80代女性、要介護3、○○の状態変化を申し送り文書に」
・役に立った点: 文書作成時間が15分→5分に短縮
・注意した点: 生成結果の固有名詞を再確認した
フェーズ3: 年次見直し(年1回)
社会状況の変化(個人情報保護法改正・新たなAIサービスの普及等)に合わせて、ルールを更新します。
個人情報保護法とAI利用の交差点
2026年時点では、生成AIの利用に特化した法律は日本ではまだ存在しません。 ただし、以下の既存規制が適用されます。
- 個人情報保護法: 第三者提供の制限・要配慮個人情報の取り扱い
- 個人情報保護委員会のガイドライン: AIサービス事業者への個人情報提供に関する注意点を公表
- 厚生労働省の介護事業者向けガイドライン: 電子情報処理組織の使用に関する規定
国のAI事業者ガイドライン(2026年最新版)では、利用者への説明責任と安全管理措置が強調されています。 施設側は「AIを使って業務を行っている」という事実を、必要に応じてご利用者・ご家族に説明できる準備が必要です。
関連記事: プロンプトインジェクションとは?介護施設のChatGPT利用に潜む手口と防御策【2026年版】
ルールの中身をさらに詰めるときは、ChatGPTに個人情報を入力してはいけない理由と安全な使い方と、プロンプトインジェクションの手口と防御策が参考になります。入力禁止リストと攻撃対策は、セットで整備すると効果的です。
よくある質問(FAQ)
Q1. ChatGPTの無料プランでも安全に使えますか? 無料プランはデフォルトで会話がモデル改善に使われる場合があります。個人情報が含まれる業務での使用は、「モデル改善をオフ」に設定したうえで、匿名化を徹底することが最低限の条件です。法人プランへの切り替えがより安全です。
Q2. 社内ルールは書面でなく口頭伝達でもよいですか? 書面(またはデジタルドキュメント)での明文化が必須です。口頭のみでは「知らなかった」というトラブルが発生しやすく、違反時の責任の所在も曖昧になります。
Q3. AIが生成した介護記録は正式な記録として使用できますか? AI生成の文章は「下書き」として活用し、必ず職員が内容を確認・修正してから正式記録として保存してください。AI生成のまま無修正で介護記録に残すことは推奨されません。
Q4. 管轄の都道府県・市区町村に届出は必要ですか? 現時点では、AI利用に関する特別な届出義務は介護事業者には課されていません。ただし、個人情報の漏洩が発生した場合は、個人情報保護委員会への報告(1,000件以上または要配慮個人情報の場合)が必要です。
Q5. 利用者の家族からAIを使っているか聞かれたら何と答えるべきですか? 「業務効率化のために生成AIを利用していますが、個人情報は入力しないルールを徹底しています」と正直に答えることが信頼につながります。隠す必要はありませんが、利用実態と安全対策をセットで説明しましょう。
🛡️ 企業・法人のセキュリティ対策には ESET HOME セキュリティシリーズ
個人情報保護法対応やサイバー攻撃対策で注目される総合セキュリティソフトです。 ウイルス対策・フィッシング詐欺ブロック・ランサムウェア防御を1本でカバー。 介護施設・中小企業でも導入しやすい価格帯で、複数デバイスをまとめて保護できます。 AI活用時の情報漏洩リスクを最小化したい事業者に最適です。

📚 この記事に関連するおすすめ書籍(Amazon)
「情報セキュリティ 社内規程 個人情報保護」の人気書籍をピックアップしました
※ 本記事にはAmazonアソシエイトプログラムによる広告リンクが含まれます
参考情報源
- AI経営総合研究所「企業のChatGPTプライバシー保護」(確認日: 2026-08-24): https://ai-keiei.shift-ai.co.jp/chatgpt-privacy-protection/
- 共栄ワークス「ChatGPTの社内利用ルールとセキュリティ対策完全ガイド」(確認日: 2026-08-24): https://www.kyoeiworks.co.jp/media/chatgpt-business-security-guide/
- genai-ai.co.jp「ChatGPTを禁止している大手企業まとめ」(確認日: 2026-08-24): https://genai-ai.co.jp/ai-kanri/blog/cc-chatgpt-ban-risks/
- 0120.co.jp「AI利用の社内規定の作り方」(確認日: 2026-08-24): https://0120.co.jp/blog/ai-training-27/
- 個人情報保護委員会(確認日: 2026-08-24): https://www.ppc.go.jp/

📩 新着記事をメールでお届けします
AI・介護・DX・補助金の最新情報を無料でお届け。いつでも解除できます。