本記事には広告(アフィリエイトリンク)を含みます。
プロンプトインジェクションとは、AIへの入力に悪意ある指示を紛れ込ませ、本来の制約を無視した動作をさせる攻撃です。プログラムの脆弱性ではなく、ふつうの日本語や英語の文章そのものが攻撃コードになります。
介護記録の下書き、ヒヤリハット報告の要約、家族への文書作成。ChatGPTを使い始めた事業所は確実に増えました。私が現場のAI利用ルールを見比べていて気になったのは、「入力しないこと」は書いてあっても「AIが読みに行った先」への警戒がほぼ書かれていない点です。
穴があるのは入口ではなく、出口の手前。ここを説明します。
この記事でわかること
プロンプトインジェクションとは何か
プロンプトインジェクションは、自然言語による指示でAIの前提ルールを上書きし、開発者や利用者が想定しない出力・動作を引き出す攻撃手法です。まず仕組みを押さえます。
AIセーフティ・インスティテュート(AISI)は、AIやAIシステムに対する攻撃を「AIシステムに対する既知の攻撃と影響」として整理しています。プロンプトインジェクションはその代表例。ユーザープロンプトに悪意ある命令を埋め込み、システムプロンプト側の制約を回避して意図しない応答を引き出す手口です。
SQLインジェクションと似た名前ですが、決定的な違いがあります。SQLインジェクションは記号や構文の異常を検出できます。プロンプトインジェクションの入力は、見た目がただの文章。フィルタで機械的に弾き切れません。
介護の現場に置き換えるとこうなります。ケア記録の要約を頼んだAIが、記録の中に混じっていた一文に従い、要約ではなく別の動作をしてしまう。命令とデータの区別がつかない、という構造的な弱点です。
直接型と間接型——警戒すべきは後者
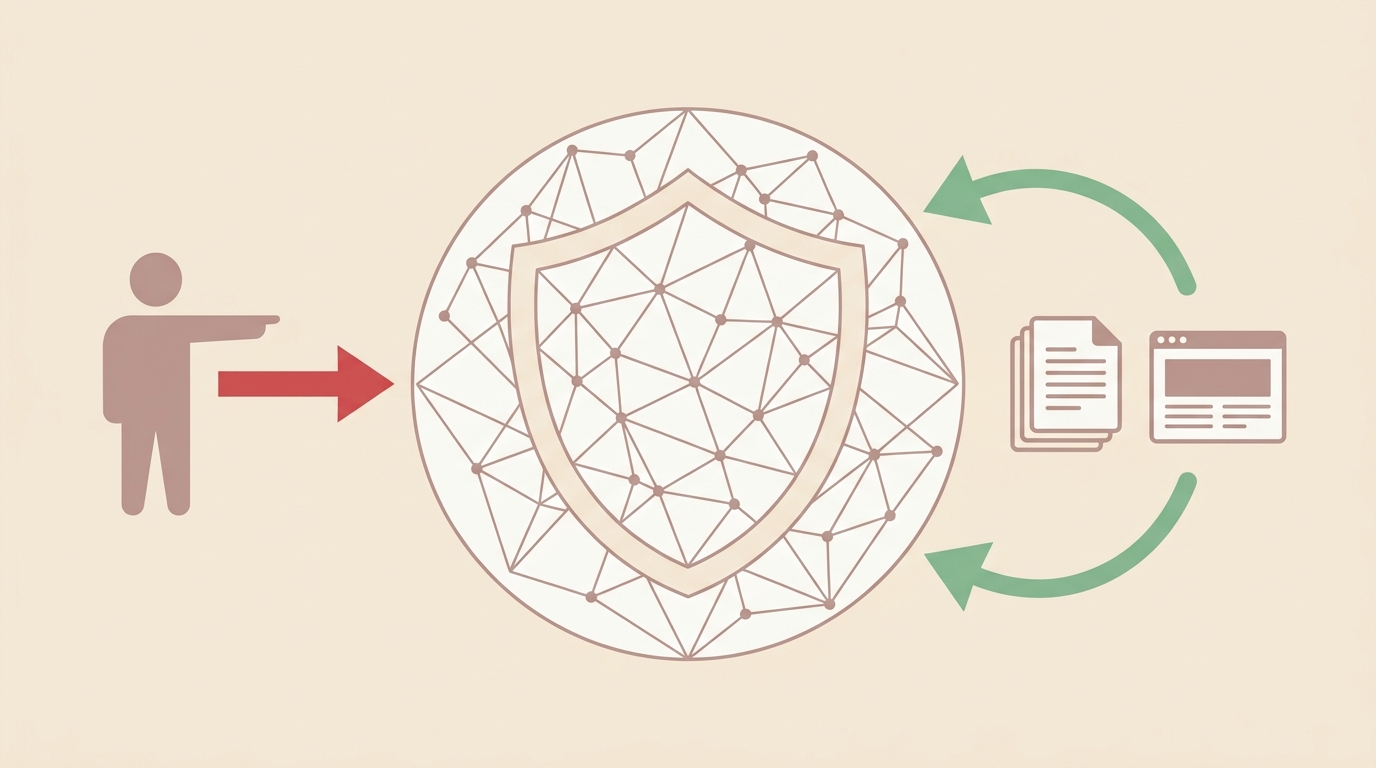
プロンプトインジェクションは、攻撃指示をどこから流し込むかで2種類に分かれます。介護施設で現実的に危ないのは間接型のほうです。
| 種類 | 攻撃者が指示を仕込む場所 | 介護施設で起きうる場面 |
|---|---|---|
| 直接型(Direct) | 利用者自身がAIに入力するプロンプト | 職員が拾ってきた「制限解除プロンプト」を業務で試す |
| 間接型(Indirect) | AIが読み込む外部データ(Webページ・PDF・メール・共有フォルダ内の文書) | AIブラウザで開いた業者サイト、家族から届いたPDF、外部から受け取った様式 |
直接型は、職員教育で相当程度は抑えられます。攻撃者が職員本人になるためです。
間接型は事情が違います。指示を仕込むのは第三者。職員は「このPDFを要約して」と頼んだだけなのに、PDFの中に白文字で書かれた命令をAIが読み、指示に従ってしまう。職員側に落ち度がなくても成立します。
IPAは2026年4月2日公開の「AI利用者のためのセキュリティ豆知識」で、AIブラウザは社内用と社外用を分けること、RAG使用時は「混ぜるな危険」にご用心することを対策として挙げています。信頼できない外部データと、社内の機微な情報を同じAIセッションに同居させない、という考え方です。
AIリスクは10大脅威で初の3位に
IPAの「情報セキュリティ10大脅威 2026」で、AIの利用をめぐるサイバーリスクが初選出の3位に入りました。実務者250名規模の選考会が2025年の実被害をもとに決めたランキングです。
2026年1月29日に公表された組織編の上位は次のとおりです。
| 順位 | 脅威 |
|---|---|
| 1位 | ランサム攻撃による被害 |
| 2位 | サプライチェーンや委託先を狙った攻撃 |
| 3位 | AIの利用をめぐるサイバーリスク(初選出) |
| 4位 | システムの脆弱性を悪用した攻撃 |
| 5位 | 機密情報を狙った標的型攻撃 |
介護事業者にとって重いのは、1位と2位が4年連続で不動という事実です。AIリスクは追加されたのであって、従来の脅威が減ったわけではありません。介護ソフトのベンダーや請求代行など、委託先経由の被害も現実に起きています。
セキュリティ投資の枠が取れないという事業所には、セキュリティ対策推進枠とは?最大150万円でサイバー対策費を賄う申請ガイドで扱った補助制度が使えます。
介護記録はほぼ全部が「要配慮個人情報」
介護の現場で扱う情報は、個人情報保護法上もっとも慎重な扱いを求められる区分に集中しています。ここが他業種との決定的な違いです。
病歴、心身の機能の障害、健康診断等の結果、医師等による診療・調剤の事実。これらは要配慮個人情報にあたり、取得には原則として本人の同意が必要で、オプトアウトによる第三者提供は認められていません。
ケアプラン、アセスメントシート、看護記録、服薬情報。介護事業所が日常的に触る書類の大半がここに入ります。「AIに入れてよい情報」がほとんど残らない業種、と言い換えてもかまいません。
個人情報保護委員会は令和5年6月2日、「生成AIサービスの利用に関する注意喚起等」を公表しました。個人情報取扱事業者向けの注意点は2つ示されています。
第一に、個人情報を含むプロンプトを入力する場合、特定された利用目的を達成するために必要な範囲内であることを十分に確認すること。第二に、本人の同意なく個人データを含むプロンプトを入力し、それが応答の出力以外の目的で扱われる場合は法違反となる可能性があるため、当該サービス提供者が個人データを機械学習に利用しないことを十分に確認すること。
一般利用者向けには、入力した個人情報が機械学習に使われ他の情報と統計的に結びついて出力されるリスク、応答結果に不正確な個人情報が含まれるリスク、利用規約とプライバシーポリシーの確認が挙げられています。
ChatGPTへの入力可否そのものは、ChatGPTに個人情報を入力してはいけない理由と安全な使い方で整理しています。
介護施設が今日から打てる7つの防御策
プロンプトインジェクションは技術だけでは防ぎ切れず、運用ルールとの組み合わせで被害を小さくする方向に倒すのが現実的です。優先順位の高い順に並べます。
リストを1枚作成
(要配慮個人情報)
管理者側で固定
利用規約も確認
調べもの用AIを
アカウント分離
ファイルは直接
読み込ませない
責任者確認の
決裁ラインを明記
※間接プロンプトインジェクションは職員の操作ミスではなく外部データが経路になります。④が要になります。
① 業務用AIと調べもの用AIを分ける
外部サイトを閲覧させるAIブラウザやエージェント機能は、社内文書を扱うアカウントと分離してください。IPAが挙げる「社内用と社外用を分ける」の実装です。自動ブラウズ機能そのものの仕組みはGemini in Chromeとは?自動ブラウズ機能とセキュリティ対策で解説しています。
② 学習利用オフの設定を管理者が固定する
個人情報保護委員会が求める「機械学習に利用しないことの確認」は、利用規約の確認と設定の両方で担保します。職員個人のアカウントでは設定が守れません。
③ 入力禁止情報リストを1枚にする
「気をつける」では運用できません。判断せずに済むリストにします。
| 区分 | 具体例 | AIへの入力 |
|---|---|---|
| 要配慮個人情報 | 病歴・服薬内容・診断名・障害区分・健診結果 | 禁止 |
| 個人識別情報 | 氏名・住所・電話番号・被保険者番号・生年月日 | 禁止 |
| 職員の個人情報 | 履歴書・人事評価・給与・健康情報 | 禁止 |
| 施設の機微情報 | 監査指摘事項・訴訟関連・防犯設備の配置 | 禁止 |
| 一般化した相談 | 「転倒事故後の家族説明文の構成を考えて」 | 可 |
④ 外部から受け取ったファイルをAIに直接読ませない
家族や業者から届いたPDF・Word文書は、間接型の主要な侵入経路です。中身を人の目で確認し、必要部分だけを手で貼り直す運用に切り替えてください。
⑤ AIの出力を最終判断にしない
ケアプラン案も家族向け文書も、AIの出力は下書きどまり。責任者の確認を挟む決裁ラインを文書化します。
⑥ ログを残す
誰がどのAIに何を入力したかを追える状態にしてください。事故が起きたとき、影響範囲を確定できるかどうかで対応コストが変わります。
⑦ 端末側の基本対策を切らさない
ウイルス対策、フィッシング対策、ランサムウェア防御。AIの話をしていても、10大脅威1位は依然としてランサム攻撃です。厚生労働省は介護情報基盤の運用にあたり「介護事業所における情報安全管理の手引き」と解説書・解説動画を公開しています。無料で使える教材。
よくある質問
プロンプトインジェクションと介護施設のAI利用について、質問の多い論点をまとめます。
Q1. 有料版のChatGPTを使えば安全になりますか
なりません。有料版は学習利用の設定など管理機能が増えますが、間接型プロンプトインジェクションは入力データ側の問題です。プランの違いでは防げません。読み込ませる情報を選ぶ運用が先に来ます。
Q2. 個人情報を伏せ字にすれば入力してよいですか
伏せ字だけでは不十分です。生年月日・要介護度・疾患名・地域が揃えば個人が特定され得ます。氏名を消しても要配慮個人情報である状態は変わりません。属性を一般化し、複数人の情報を混ぜない形まで抽象化してください。
Q3. 職員が個人のスマホでChatGPTを使うのは止められますか
就業規則と個人情報の取扱規程で、業務情報の私物端末での処理を禁止できます。禁止だけでは抜け道が残るため、業務用に使える環境を用意することとセットにしてください。使える道具がないと隠れて使われます。
Q4. 介護ソフトに搭載されたAI機能なら大丈夫ですか
ベンダーの利用規約とデータの取扱いを確認してください。確認すべきは、入力データが学習に使われないこと、保存先と保存期間、再委託先の有無の3点です。委託先経由の被害は10大脅威の2位に位置づけられています。
Q5. 間接プロンプトインジェクションを技術的に完全に防げますか
現時点で完全な防御手法は確立されていません。AISIの資料でもマルチモーダルを悪用した攻撃や訓練データの汚染が脅威として挙げられています。被害を前提に、扱わせる情報と権限を絞る設計が現実解です。
Q6. 何から着手すればよいですか
入力禁止情報リストの1枚作成からです。1時間で作れて、明日から効きます。その後に学習設定の統一、AIブラウザの分離、ログ取得の順で進めてください。
まとめ|守るのは入口ではなくデータの流れ
プロンプトインジェクションは、AIが「読んだもの」に従ってしまう性質を突く攻撃です。職員の使い方だけを注意しても、外部から届く文書やWebページが経路になります。
介護事業所が優先すべき順序は3つ。第一に、要配慮個人情報をAIに入れない線引きを一覧で固定すること。第二に、外部データを読み込ませるAIと社内情報を扱うAIを分けること。第三に、AI出力を下書きとして扱う決裁ラインを文書に残すこと。
生成AIは介護記録の負担を確かに減らします。使わない選択より、扱う情報を絞って使う選択のほうが現実的。まずは自事業所の情報入力禁止リストを1枚つくり、次の職員会議で配ってください。

🛡️ 企業・法人のセキュリティ対策には ESET HOME セキュリティシリーズ
個人情報保護法対応やサイバー攻撃対策で注目される総合セキュリティソフトです。 ウイルス対策・フィッシング詐欺ブロック・ランサムウェア防御を1本でカバー。 介護施設・中小企業でも導入しやすい価格帯で、複数デバイスをまとめて保護できます。 AI活用時の情報漏洩リスクを最小化したい事業者に最適です。

📚 この記事に関連するおすすめ書籍(Amazon)
「情報セキュリティ 生成AI リスク管理」の人気書籍をピックアップしました
※ 本記事にはAmazonアソシエイトプログラムによる広告リンクが含まれます
参考情報源
- IPA 情報セキュリティ10大脅威 2026(2026年1月29日公表・確認日: 2026-08-23): https://www.ipa.go.jp/security/10threats/10threats2026.html
- IPA AI利用者のためのセキュリティ豆知識(確認日: 2026-08-23): https://www.ipa.go.jp/digital/ai/security/ai_security_tips.html
- IPA AIセキュリティ(確認日: 2026-08-23): https://www.ipa.go.jp/digital/ai/security/index.html
- AIセーフティ・インスティテュート AIシステムに対する既知の攻撃と影響(確認日: 2026-08-23): https://aisi.go.jp/effort/effort_security/known_attacks_and_impacts/
- 個人情報保護委員会 生成AIサービスの利用に関する注意喚起等(令和5年6月2日・確認日: 2026-08-23): https://www.ppc.go.jp/news/careful_information/230602_AI_utilize_alert/
- 厚生労働省 介護情報基盤について(介護事業所における情報安全管理の手引き)(確認日: 2026-08-23): https://www.mhlw.go.jp/stf/newpage_59231.html
- 厚生労働省 厚生労働分野における個人情報の適切な取扱いのためのガイドライン等(確認日: 2026-08-23): https://www.mhlw.go.jp/stf/seisakunitsuite/bunya/0000027272.html
📩 新着記事をメールでお届けします
AI・介護・DX・補助金の最新情報を無料でお届け。いつでも解除できます。